■はじめに
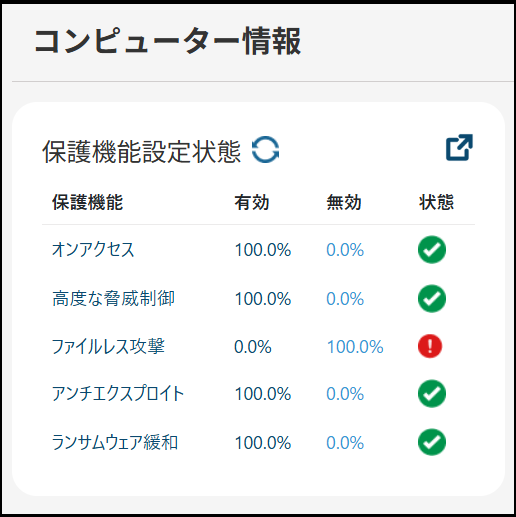
「ファイルレス攻撃」がダッシュボード表示で 0% または各端末の詳細表示で OFF と表示される場合、
該当ポリシーでファイルレス攻撃対策が無効になっている可能性 があります。
本項目は、管理者ユーザーが設定する ポリシーのアンチマルウェア設定 によるものです。
■ファイルレス攻撃検知機能とは
ファイルレス攻撃検知機能は、従来のようにディスク上へ不正ファイルを保存して動作するマルウェアではなく、
ファイルを残さずに実行される攻撃を検知・ブロックするための機能 です。
本機能では、ファイルレスマルウェアを実行前の段階で検出し、ブロックします。
主な対策内容は以下の通りです。
- 悪意のあるコマンドラインを実行する PowerShell の終了
- 悪意のあるトラフィックのブロック
- コードインジェクション前のメモリバッファ分析
- コードインジェクションプロセスのブロック
■初期設定でOFFになっている理由
初期設定でOFFとなっている背景として、以下の点をご案内しております。
1. システムパフォーマンスへの配慮
ファイルレス攻撃検知は、実行時の高度な監視や分析を行うため、
環境によっては端末負荷に影響する可能性があります。
そのため、初期設定では無効となっている場合があります。
2. 誤検知抑制のため
本機能は、PowerShell や Officeマクロ などのスクリプト実行も監視対象となるため、
運用環境によっては通常業務の動作を検知対象として扱う可能性があります。
このため、初期状態ではOFFとしているケースがあります。
■ご利用にあたって
弊社検証環境では、本機能を有効化した状態でも誤検知は確認されておりません。
ただし、お客様環境での運用状況や利用ソフトウェアによって影響が異なる可能性があるため、
実際のご利用にあたっては、運用ポリシーに応じて有効化をご検討 ください。
■設定場所
ファイルレス攻撃検知機能は、以下の設定箇所から確認・変更できます。
該当ポリシー > アンチマルウェア > オンエクスキュート > ファイルレス攻撃
ファイルレス攻撃対策を有効にする場合は、
「ファイルレス攻撃」にチェックを入れて保存 してください。